Кибератака через обновление вывела из строя военные дроны Quantum Systems в Германии
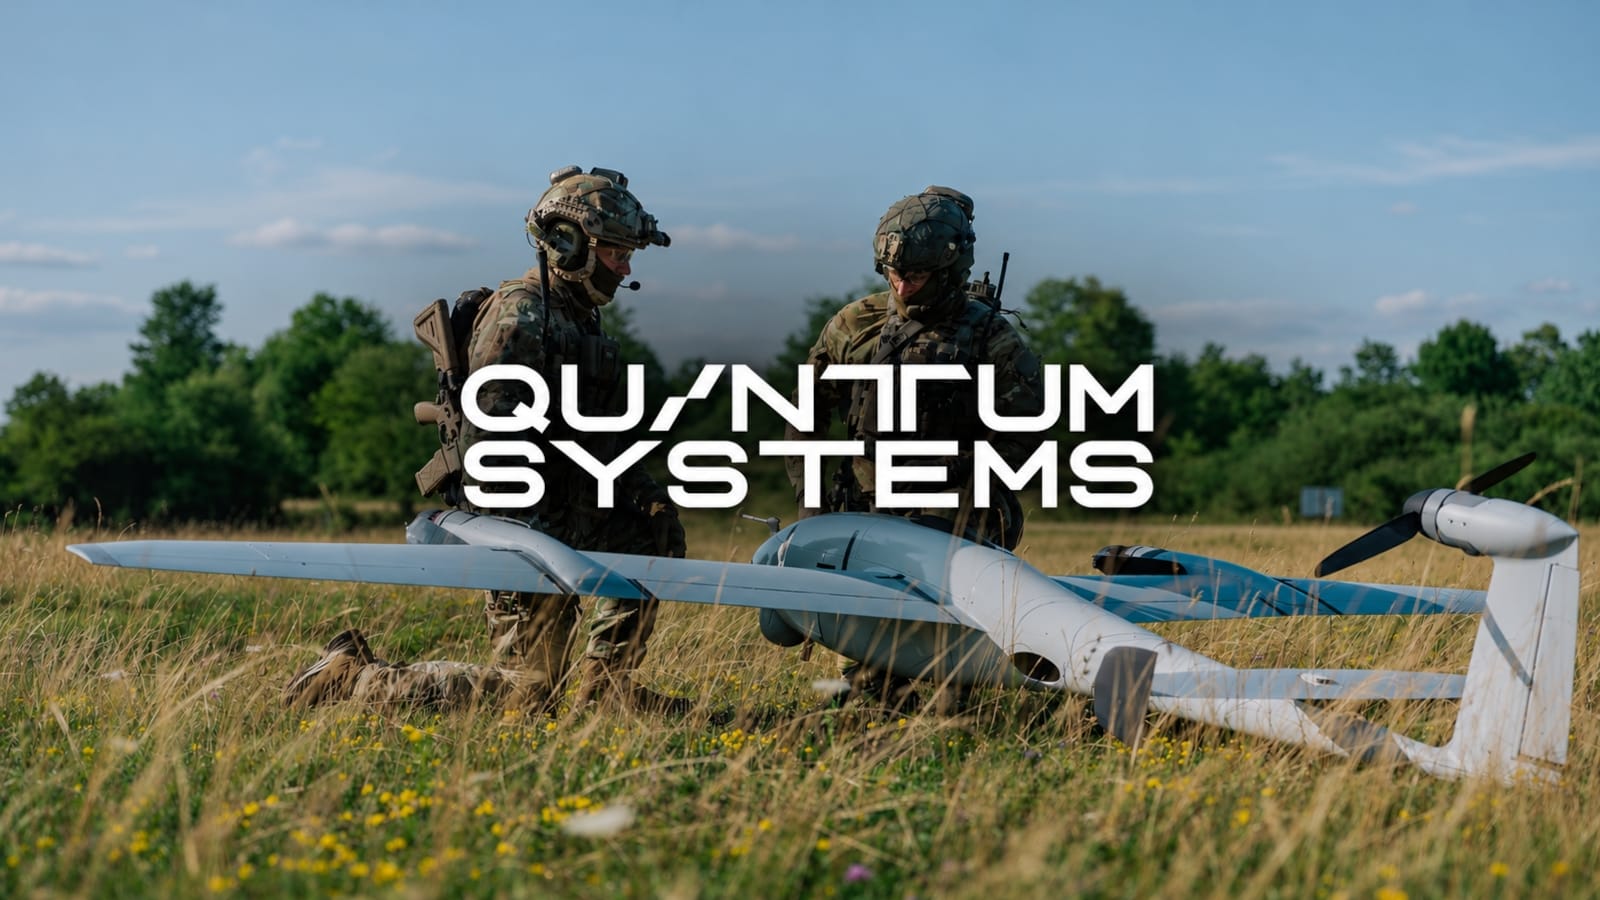
Немецкая компания Quantum Systems, разрабатывающая дроны-разведчики и перехватчики, подтвердила кибератаку в конце октября. Злоумышленники распространили вредоносный файл обновления для наземного ПО QBase, и армия Германии временно приостановила использование дронов компании.
Главное в цифрах
- Компания подтвердила инцидент в конце октября
- Германия финансирует производство перехватчиков Quantum Systems для Украины: десятки тысяч дронов
Quantum Systems обнаружила инцидент в конце октября. Компания назвала его частью активной кибератаки со стороны «враждебных субъектов», но не указала, кто за ней стоит. По данным Der Spiegel и Financial Times, со ссылкой на внутренние источники, злоумышленники распространили вредоносный файл обновления через сервер доставки обновлений для QBase, наземного ПО управления и планирования миссий.
Дрон Vector, который в бундесвере называют Falke, планируется через QBase. Неизвестно, сколько клиентов установили вредоносное обновление. Компания заявила, что быстро работала с властями, чтобы устранить проблему и вернуть беспилотные системы к безопасной работе.
Последствия для армии
По сообщениям, армия Германии временно приостановила использование дронов Quantum Systems как меру предосторожности и исключила их из недавних учений.
Расследование ведут военная контрразведка, BfV и BSI.
Возможная причина атаки
Quantum Systems считает, что стала мишенью из-за недавней поддержки Украины. В октябре Германия выделила средства на производство перехватчиков Quantum Systems для украинских сил. Компания заявила, что европейский оборонный сектор годами сталкивается с постоянными кибератаками.
В июле другой производитель дронов, австралийская CubePilot, также открыто поддерживающий Украину, подвергся атаке с перехватом DNS, которая серьезно нарушила работу. Подтверждения, что через это компрометировали обновления для пользователей CubePilot, нет.