Группа Silent Lynx применила ИИ-агента Hermes для шпионажа против госструктур Центральной Азии
Исследователи CloudSEK обнаружили открытый сервер группы Silent Lynx, которую связывают с Казахстаном. Хакеры использовали ИИ-агента Hermes для автоматизации шпионских операций против государственных структур Центральной Азии.
Главное в цифрах
- Объём данных на открытом сервере: более дюжины гигабайт
- Доступ к сети железных дорог Таджикистана: с середины августа до начала октября
- Уровень уверенности CloudSEK в связи с Казахстаном: средний
- Активность группы: с 2022 года
Компания CloudSEK из Сингапура нашла открытый сервер группы Silent Lynx. На нём было больше дюжины гигабайт данных: похищенные государственные документы, инструменты для взлома и журналы, которые показывают, как злоумышленник автоматизировал операцию с помощью ИИ-агента.
Агент Hermes с открытым кодом был настроен как эксперт по наступательной кибербезопасности. Он в основном работал на моделях китайской компании DeepSeek и мог выполнять команды и запускать программы. Помогал в разведке, сборе данных и удалении следов взлома. Часть потенциально деструктивных команд он выполнял без дополнительного подтверждения. Оператор общался с агентом по-русски и управлял им через Telegram-бота с телефона.
Атаки на Таджикистан и Узбекистан
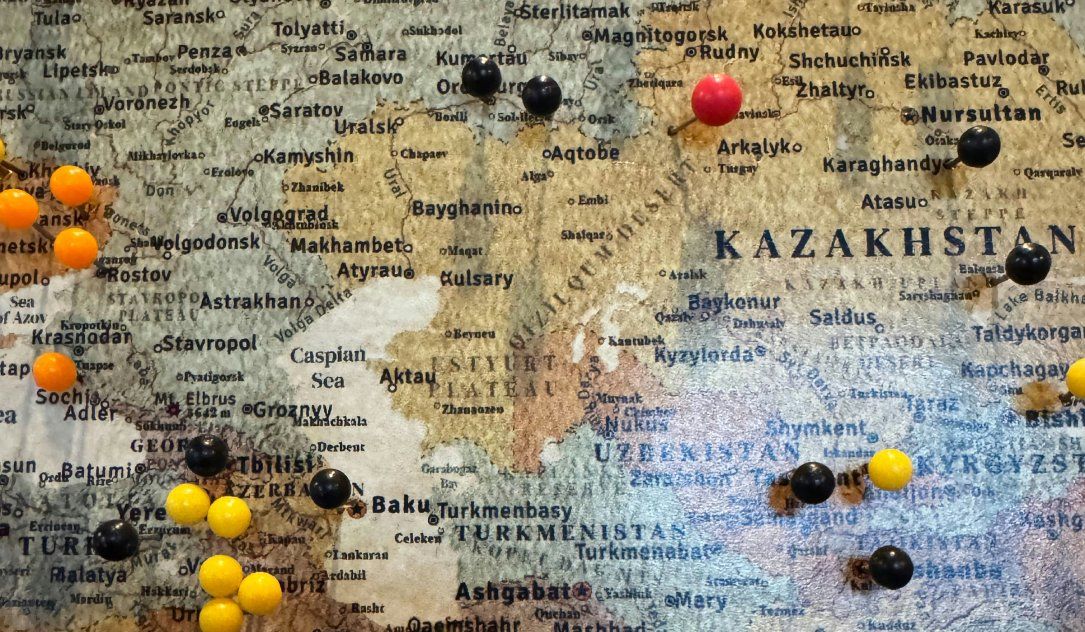
Самой серьёзной атакой исследователи назвали проникновение в Таджикистане. С середины августа до начала октября хакеры имели доступ к сети национальных железных дорог, получили серверы и базы с учётными данными, а также внутренние документы и отчёты.
По учётным данным одного сотрудника железной дороги злоумышленники вошли в национальную платформу электронного документооборота правительства. Они разработали инструменты для массовой загрузки файлов, в том числе тысяч документов, связанных с министерством обороны Таджикистана в 2026 году. В украденных материалах есть переписка Национальной гвардии, Комитета национальной безопасности и Государственного инвестиционного комитета, а также сведения о более чем 100 государственных организациях.
Также CloudSEK нашла признаки того, что группа взломала сервер, поддерживающий узбекскую инициативу Smart Forestry, платформу для мониторинга лесных ресурсов.
Связь с Казахстаном и контекст
Для Туркмении на сервере нашли вредоносные файлы, замаскированные под официальные документы: железнодорожный билет и отчёт регионального правительства. Их создавали и тестировали в октябре, что указывает на подготовку новой фишинговой кампании. Успешность атак на Туркмению исследователи не установили.
CloudSEK со средней степенью уверенности связывает группу с Казахстаном, ссылаясь на русскоязычную переписку и тестовые подключения через домашнего провайдера в стране. Это согласуется с более ранними оценками других исследователей, однако связи с казахстанским правительством не установлено.
Group известна также под названиями Cavalry Werewolf и YoroTrooper. Она действует как минимум с 2022 года и ранее атаковала госведомства, дипломатические организации и учреждения в Центральной Азии, России и Европе. В октябре 2025 года группа начала многомесячную кампанию шпионажа против российских госорганов и промышленных компаний, используя фишинговые письма под видом кыргызской госкорреспонденции.
Что это значит
Случай показывает, что ИИ-агенты уже позволяют автоматизировать шпионские операции против государственных сетей. В отличие от обычных чат-ботов, такие агенты способны самостоятельно выполнять команды и запускать программы от имени пользователя.