Vanderbilt University сообщил о кибератаке на кампусные устройства и системы
Университет Vanderbilt в Нэшвилле объявил о кибератаке в понедельник утром. Сотрудников и студентов предупредили, что устройства и системы кампуса могут быть затронуты, а сами пользователи получили указание отключить устройства и выйти из университетской WiFi-сети.
Главное в цифрах
- Количество студентов: около 14 000
- Количество сотрудников: более 6 000
- Рост активности вымогателей по данным Halcyon: 40% (июль-сентябрь)
- Групп, заявивших о 2 766 атаках в 122 странах: 111 (по данным Halcyon)
Университет сообщил о инциденте в понедельник утром. Представитель вуза сообщил изданию Recorded Future News, что ИТ-команда активно расследует ситуацию и работает над её локализацией.
В официальном заявлении в социальных сетях университет попросил всех выключить устройства, отключиться от университетского WiFi и соблюдать предельную осторожность. Признаками заражения названы всплывающие окна, предупреждения безопасности, изменения файлов и запросы паролей. При их появлении нужно выключить устройство и сообщить об этом ИТ-службе кампуса.
Кто стоит за атакой
Атаку приписывают группировке-вымогателю BYOD. Группа добавила Vanderbilt на свой сайт утечек в понедельник рано утром и сделала несколько заявлений о краденых данных.
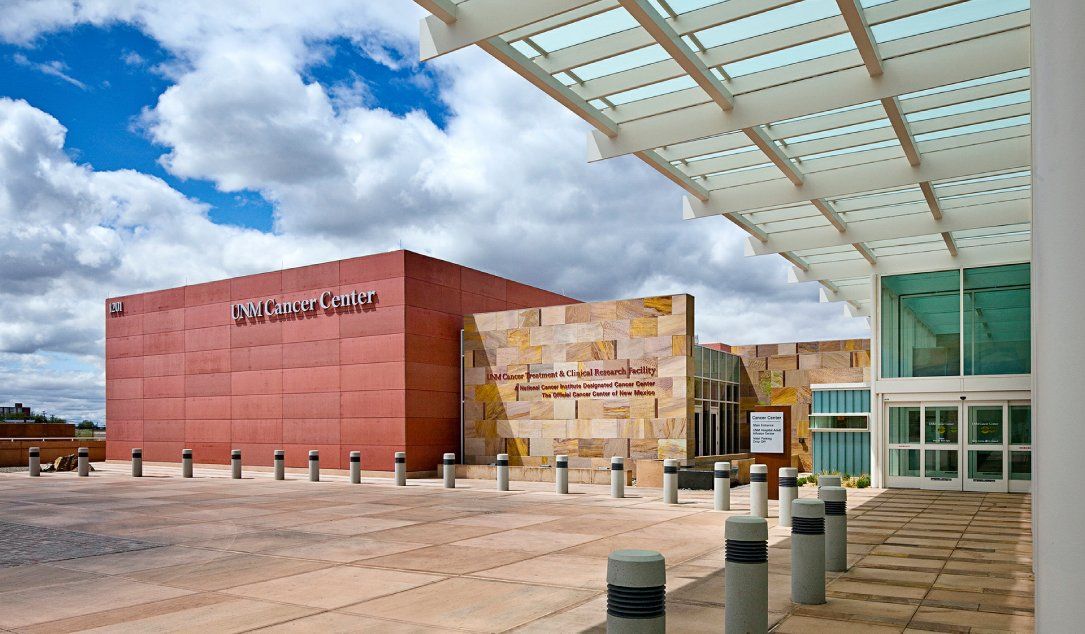
По словам специалиста по программам-вымогателям Аллана Лиски, BYOD начала активно действовать недавно: первую известную жертву группа показала 29 сентября. Недавно она провела несколько громких атак, в том числе на Michigan State University и University of New Mexico. Во втором случае атака затронула медицинские учреждения вуза, и одна из крупнейших больниц штата перестала принимать машины скорой помощи.
Контекст
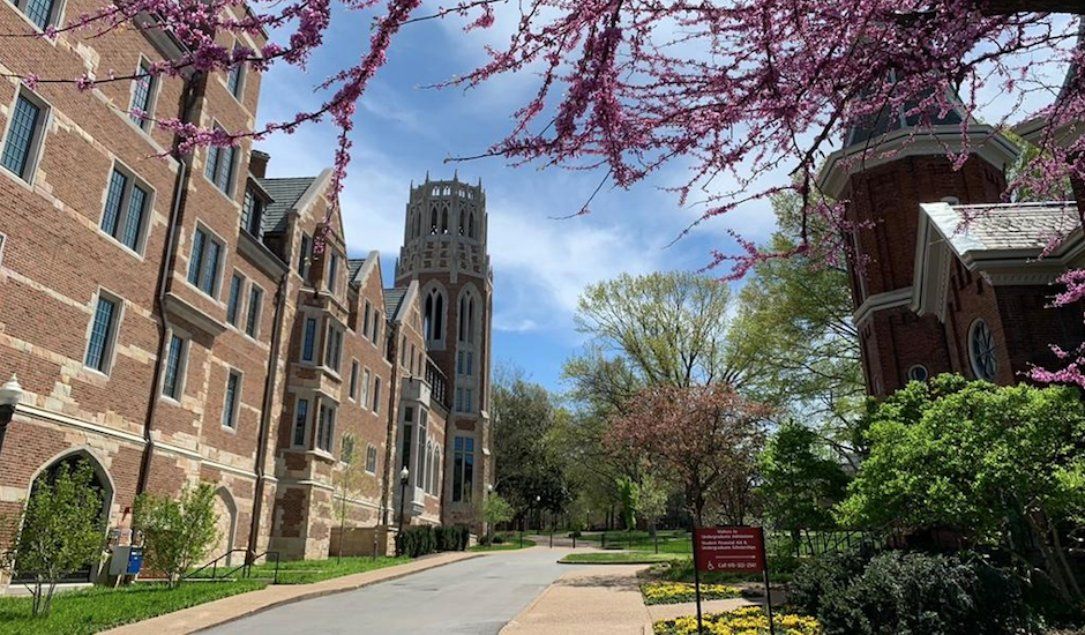
Университет Vanderbilt входит в число ведущих вузов страны. В нём учатся около 14 000 студентов, работают более 6 000 сотрудников. Медицинский центр университета уже подвергался атаке программ-вымогателей в 2023 году.
По данным, которые приводит издание, группа, как полагают, атаковала и Trump Mobile, а затем слила данные 3 615 клиентов, что вызвало интерес Конгресса. Аналитики также фиксируют рост активности вымогателей: Halcyon отметила рост на 40% в период с июля по сентябрь, а Trellix сообщила, что число групп и публикаций жертв достигло рекордных значений с апреля по сентябрь.