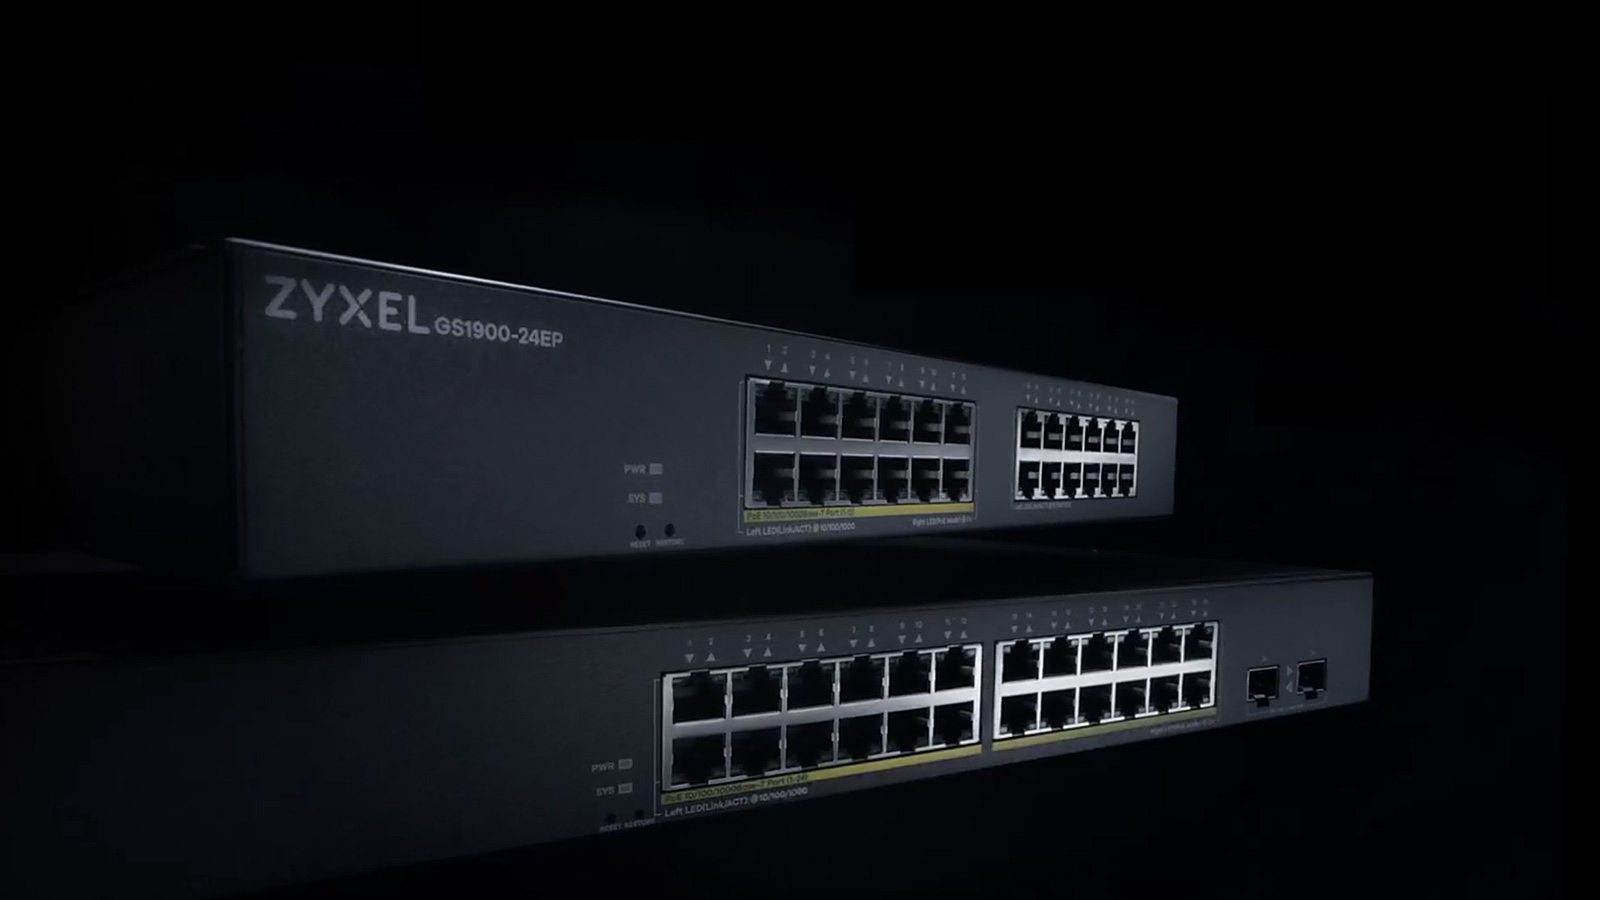
Zyxel закрыла нулевой день, которым взломали почти 1000 коммутаторов GS1900
Zyxel выпустила исправление для уязвимости нулевого дня в коммутаторах серии GS1900, которую злоумышленники использовали для взлома почти 1000 устройств по всему миру. Обновления вышли 22 октября, рекомендация по безопасности опубликована 3 ноября.
Главное в цифрах
- Скомпрометировано устройств: 996 в 48 странах
- Затронуто моделей GS1900: 10
- Обновления Zyxel выпущены: 22 октября
- Рекомендация по безопасности опубликована: 3 ноября
Уязвимость получила идентификатор CVE-2026-107441. Это ошибка выхода за границы буфера в веб-интерфейсе управления коммутаторов. Неаутентифицированный атакующий с сетевым доступом может выполнять команды операционной системы через специально сформированные HTTP-запросы. Под угрозу попали десять моделей GS1900.
По данным GreyNoise, атаки начались примерно 17 августа. Злоумышленники выполняли команды удалённо, затем загружали скрипт, который собирал конфигурации устройств, хэши паролей root и сетевую информацию. Скомпрометировано 996 устройств в 48 странах.
Почему уязвимость долго считали другой
Изначально брешь ошибочно сочли старой уязвимостью CVE-2026-7273, которую Zyxel закрыла 16 июня. 21 сентября GreyNoise связала атаки с этой уязвимостью, а CISA добавила её в каталог активно эксплуатируемых уязвимостей.
Исследователи Binarly нашли в открытом архиве Python-эксплойт, нацеленный на GS1900. Он проверял версии прошивки, исправленные от CVE-2026-7273, и продолжал работать на всех десяти из них. Обновления июня добавляли проверки против переполнения буфера, но их можно было обойти, испортив счётчик параметров до валидации. Binarly сообщила о находке Zyxel 29 сентября, вендор подтвердил новую уязвимость 11 октября.
В июне Zyxel закрыла CVE-2026-7273, а в октябре выпустила обновления, которые ограничивают размеры параметров и проверяют их количество до копирования в память.
Связь с Red Heron
GreyNoise связала группировку Kapibala, которая ведёт атаки на коммутаторы, с кампанией Red Heron. Ранее Acronis сообщала, что эта кампания эксплуатирует критическую уязвимость в самостоятельно размещаемом Git-сервисе Gitea.
Владельцам коммутаторов GS1900 стоит установить последние обновления прошивки.